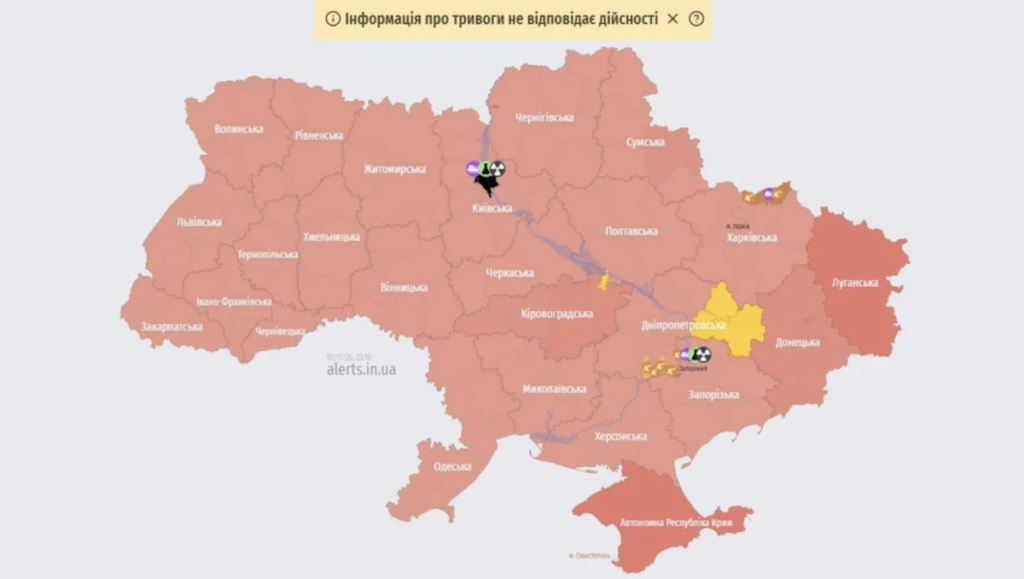
Приложение Air Alert Украины и приложение Министерства по чрезвычайным ситуациям России были взломаны в течение нескольких часов друг за другом 1–2 ноября, отправляя пользователям ложные предупреждения о ядерных нападениях, химических угрозах и даже уличных боях в Киеве.
Первое нарушение коснулось официального приложения Air Alert Украины вечером 1 ноября. Пользователи получили ложные предупреждения о радиологической и химической угрозах, а также якобы о угрозе уличных битв в столице.
Одно уведомление, отправленное на русском языке, гласило: “Привет! Сейчас по всей Украине будет ядерное предупреждение. Не волнуйтесь, Орешник уже в пути.”
Приложение впоследствии стало временно недоступно.
Военно‑воздушные силы Украины опровергли предупреждения как ложные, заявив о «враждебном вмешательстве» в работу сервиса. Центр противодействия дезинформации призвал пользователей не переходить по сторонним ссылкам и не распространять непроверенную информацию. Разработчики приложения сообщили, что работают над восстановлением сервиса.
Через несколько часов хакеры переключили внимание на Россию.
Министерство по делам чрезвычайных ситуаций России сообщило о “массовой атаке” на своё мобильное приложение после того, как пользователи начали получать push‑уведомления в ранние часы 2 ноября с предупреждением о том, что ядерные боеголовки были запущены во все регионы России.
Ложные оповещения утверждали, что боеголовки несли системы P1-SUN – украинские FPV-перехватчики-дроны, разработанные оборонной компанией SkyFall для подавления беспилотников типа Shahed и крылатых ракет.
Пользователям порекомендовали запастись продуктами на три недели и укрыться в подвалах.
Предупреждения вскоре распространились за пределы мобильного приложения и появились на региональных каналах МинЧС России в государственной мессенджер‑платформе Max. Уведомления зафиксировали в Санкт‑Петербурге и в Moscow, Белгородской, Нижегородской, Свердловской и Тюменской областях, а также в других регионах.
Похожее предупреждение также появилось в Telegram‑канале оперативного штаба Белгородской области.
Министерство по чрезвычайным ситуациям России заявило, что работает над устранением «уязвимости в мобильном приложении» и восстановлением нормальной работы сервиса.
«Ситуация под контролем. Призываем население сохранять спокойствие и доверять только официальным источникам информации», — заявило министерство, направляя пользователей на свой сайт и официальные аккаунты в социальных сетях.
